باجافزار (Ransomware) چیست؟ | راههای جلوگیری از آلوده شدن و محافظت از اطلاعات
تیم LinoTool
نویسنده
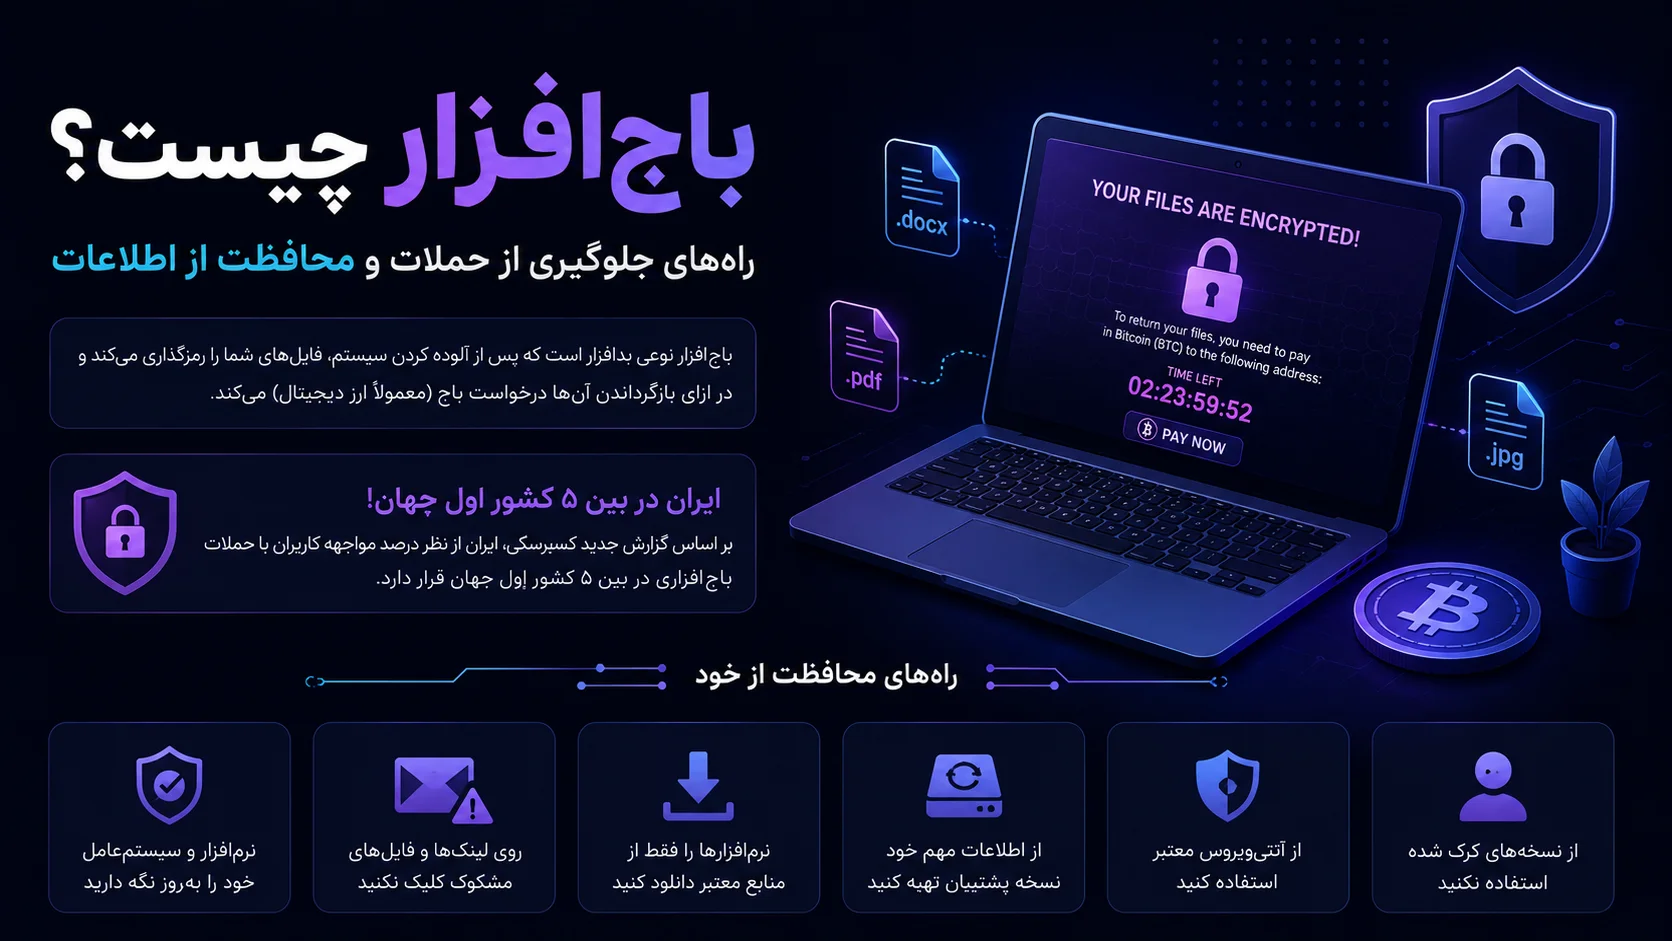
باجافزار چیست؟ | چرا ایران جزو کشورهای با ریسک بالای حملات Ransomware قرار دارد؟
حملات باجافزاری (Ransomware) در سالهای اخیر به یکی از بزرگترین تهدیدهای امنیت سایبری در جهان تبدیل شدهاند. این نوع بدافزارها میتوانند تنها در چند دقیقه فایلهای شخصی یا اطلاعات مهم یک شرکت را رمزگذاری کنند و در ازای بازگرداندن آنها، از قربانی درخواست باج نمایند.
طبق گزارشهای منتشرشده توسط Kaspersky، ایران در سالهای اخیر از نظر میزان مواجهه کاربران با حملات باجافزاری، در میان کشورهای با ریسک بالا قرار گرفته است. این موضوع نشان میدهد که کاربران ایرانی بیش از گذشته باید نسبت به امنیت اطلاعات و دستگاههای خود حساس باشند.
باجافزار (Ransomware) چیست؟
باجافزار نوعی بدافزار است که پس از آلوده کردن سیستم، فایلهای کاربر را رمزگذاری (Encrypt) میکند. پس از آن، مهاجم پیامی نمایش میدهد و در ازای دریافت مبلغی پول، وعده ارائه کلید رمزگشایی فایلها را میدهد.
در بسیاری از موارد، حتی پس از پرداخت باج نیز هیچ تضمینی برای بازگرداندن اطلاعات وجود ندارد.
باجافزار چگونه وارد سیستم میشود؟
رایجترین روشهای انتشار باجافزار عبارتاند از:
- دانلود نرمافزار از وبسایتهای نامعتبر
- باز کردن فایلهای ناشناس در ایمیل یا پیامرسانها
- کلیک روی لینکهای جعلی و صفحات فیشینگ
- استفاده از نسخههای کرک شده نرمافزارها و بازیها
- آسیبپذیری سیستمعامل یا نرمافزارهای قدیمی
تنها یک کلیک روی یک فایل یا لینک آلوده میتواند باعث رمزگذاری تمام اطلاعات سیستم شود.
اگر سیستم آلوده شود چه اتفاقی میافتد؟
پس از اجرای باجافزار، معمولاً فایلهای مهم مانند تصاویر، ویدیوها، اسناد، پروژهها و اطلاعات کاری رمزگذاری میشوند و دیگر قابل استفاده نخواهند بود.
سپس پیامی روی صفحه نمایش داده میشود که از قربانی میخواهد برای دریافت کلید رمزگشایی، مبلغی را پرداخت کند. این مبلغ معمولاً به ارزهای دیجیتال مانند بیتکوین درخواست میشود.
چگونه از خودمان محافظت کنیم؟
برای کاهش خطر آلودگی به باجافزار، این نکات را رعایت کنید:
- فقط از وبسایتهای معتبر نرمافزار دانلود کنید.
- روی لینکهای ناشناس یا مشکوک کلیک نکنید.
- فایلهای ضمیمه ایمیل افراد ناشناس را باز نکنید.
- سیستمعامل و آنتیویروس خود را همیشه بهروز نگه دارید.
- بهصورت منظم از اطلاعات مهم خود نسخه پشتیبان (Backup) تهیه کنید.
- از نصب نسخههای کرک شده و ناشناس خودداری کنید.
آیا پرداخت باج راهحل مناسبی است؟
متخصصان امنیت سایبری معمولاً پرداخت باج را توصیه نمیکنند. پرداخت پول هیچ تضمینی برای بازگرداندن فایلها ایجاد نمیکند و حتی ممکن است مهاجمان دوباره همان قربانی را هدف قرار دهند.
بهترین راهکار، پیشگیری از آلودگی و داشتن نسخه پشتیبان از اطلاعات مهم است.
جمعبندی
حملات باجافزاری یکی از خطرناکترین تهدیدهای فضای دیجیتال هستند و میتوانند در مدت کوتاهی تمام اطلاعات ارزشمند یک کاربر یا سازمان را از دسترس خارج کنند. با رعایت نکات امنیتی، دانلود نرمافزار از منابع معتبر، بهروزرسانی سیستم و تهیه نسخه پشتیبان، میتوان تا حد زیادی از این حملات جلوگیری کرد و امنیت اطلاعات را افزایش داد.
اشتراک بگذارید
درباره نویسنده
تیم LinoTool
تیمی متخصص در ایجاد ابزارهای کارآمد و آموزش بهتر