راهنمای تشخیص لینکهای فیشینگ و کلاهبرداری | 10 روش ساده برای جلوگیری از سرقت اطلاعات
تیم LinoTool
نویسنده
راهنمای کامل تشخیص لینکهای فیشینگ و کلاهبرداری | چگونه در دام صفحات جعلی نیفتیم؟
امروزه بخش بزرگی از کلاهبرداریهای اینترنتی از طریق لینکهای فیشینگ انجام میشود. شاید پیامکی دریافت کرده باشید که از شما میخواهد برای مشاهده ابلاغ قضایی، دریافت یارانه، فعالسازی اینترنت بانک، رهگیری مرسوله یا دریافت جایزه روی یک لینک کلیک کنید. در بسیاری از این موارد، هدف اصلی سرقت اطلاعات بانکی، رمزهای عبور یا کدهای تأیید شما است.
در سالهای اخیر پلیس فتا بارها درباره افزایش صفحات جعلی و پیامکهای کلاهبرداری هشدار داده است. مجرمان سایبری هر روز از نام بانکها، سازمانهای دولتی، فروشگاههای اینترنتی و حتی شرکتهای حملونقل برای فریب کاربران استفاده میکنند. به همین دلیل شناخت نشانههای یک لینک فیشینگ، یکی از مهمترین مهارتهای امنیتی هر کاربر اینترنت است.
فیشینگ چیست؟
فیشینگ (Phishing) نوعی کلاهبرداری اینترنتی است که در آن مهاجم تلاش میکند خود را به جای یک سازمان یا وبسایت معتبر معرفی کند تا اطلاعات حساس شما مانند:
- رمز عبور
- اطلاعات کارت بانکی
- کد CVV2
- رمز پویا
- کد پیامکی (OTP)
- اطلاعات هویتی
را سرقت کند.
در بیشتر موارد، صفحه جعلی از نظر ظاهری شباهت بسیار زیادی به سایت اصلی دارد و همین موضوع باعث میشود بسیاری از کاربران متوجه تقلبی بودن آن نشوند.
رایجترین روشهای فیشینگ در ایران
بر اساس هشدارهای پلیس فتا و گزارشهای امنیتی، این روشها بیشترین قربانی را در ایران دارند:
پیامک ابلاغ قضایی جعلی
پیامکی با عنوان:
- ابلاغ قضایی
- سامانه ثنا
- پرونده جدید
- شکایت علیه شما
ارسال میشود و از کاربر میخواهد روی لینکی کلیک کند. پس از ورود به صفحه، اطلاعات بانکی یا نصب یک برنامه جعلی درخواست میشود. این روش سالهاست یکی از رایجترین شیوههای کلاهبرداری در ایران است.
لینک جعلی یارانه و کالابرگ
در زمان اجرای طرحهای حمایتی معمولاً لینکهایی با عنوان:
- ثبتنام یارانه
- کالابرگ الکترونیکی
- کمک معیشتی
- وام فوری
در شبکههای اجتماعی و پیامک منتشر میشوند.
در بسیاری از موارد این صفحات هیچ ارتباطی با نهادهای رسمی ندارند و صرفاً برای سرقت اطلاعات کاربران طراحی شدهاند.
صفحات جعلی پرداخت بانکی
یکی از خطرناکترین انواع فیشینگ، درگاههای پرداخت تقلبی هستند.
ظاهر این صفحات تقریباً مشابه درگاه بانک است اما پس از وارد کردن اطلاعات کارت، اطلاعات مستقیماً برای کلاهبردار ارسال میشود.
برنامههای بانکی جعلی
گاهی پیامکی دریافت میکنید که ادعا میکند:
- نسخه جدید همراه بانک منتشر شده است.
- برای جلوگیری از مسدود شدن حساب، برنامه را نصب کنید.
- بروزرسانی امنیتی ضروری است.
در واقع این برنامهها بدافزار هستند و میتوانند اطلاعات بانکی شما را سرقت کنند. پلیس فتا بارها نسبت به این موضوع هشدار داده است.
چگونه لینک فیشینگ را تشخیص دهیم؟
1. آدرس سایت را با دقت بررسی کنید
بسیاری از صفحات جعلی تنها با یک حرف با سایت اصلی تفاوت دارند.
مثلاً:
bank-example.com
ممکن است به شکل:
bank-examp1e.com
ساخته شده باشد.
همیشه قبل از وارد کردن اطلاعات، آدرس سایت را بررسی کنید.
2. به HTTPS اعتماد کامل نکنید
وجود قفل کنار آدرس سایت به معنی معتبر بودن آن نیست.
امروزه بسیاری از سایتهای فیشینگ نیز گواهینامه HTTPS دارند.
HTTPS فقط ارتباط شما را رمزگذاری میکند؛ نه اینکه هویت سایت را تضمین کند.
3. روی لینکهای پیامکی عجله نکنید
اگر پیامکی دریافت کردید که نوشته بود:
- حساب شما مسدود میشود.
- جایزه برنده شدهاید.
- بسته شما برگشت خورده است.
- یارانه شما قطع میشود.
قبل از هر اقدامی، وارد سایت رسمی همان سازمان شوید و وضعیت را از آنجا بررسی کنید.
4. هیچوقت کد پیامکی (OTP) را در اختیار دیگران قرار ندهید
بانک، پلیس، قوه قضائیه یا هیچ سازمان معتبری از شما نمیخواهد کد تأیید پیامکی خود را برای شخص دیگری ارسال کنید.
اگر کسی این کد را درخواست کرد، تقریباً همیشه نشانه کلاهبرداری است.
5. به دام ایجاد حس فوریت نیفتید
تقریباً تمام حملات فیشینگ از جملاتی مانند:
- فقط امروز
- فوری
- حساب شما مسدود خواهد شد
- آخرین فرصت
- پرداخت فوری
استفاده میکنند.
هدف این است که بدون فکر کردن روی لینک کلیک کنید.
اگر روی لینک فیشینگ کلیک کردیم چه کار کنیم؟
اگر فقط صفحه را باز کردهاید و اطلاعاتی وارد نکردهاید، معمولاً جای نگرانی نیست.
اما اگر اطلاعات کارت یا رمز عبور خود را وارد کردهاید:
- فوراً رمز کارت را تغییر دهید.
- رمز پویا را غیرفعال یا دوباره فعال کنید.
- با بانک خود تماس بگیرید.
- در صورت برداشت غیرمجاز، موضوع را از طریق پلیس فتا پیگیری کنید.
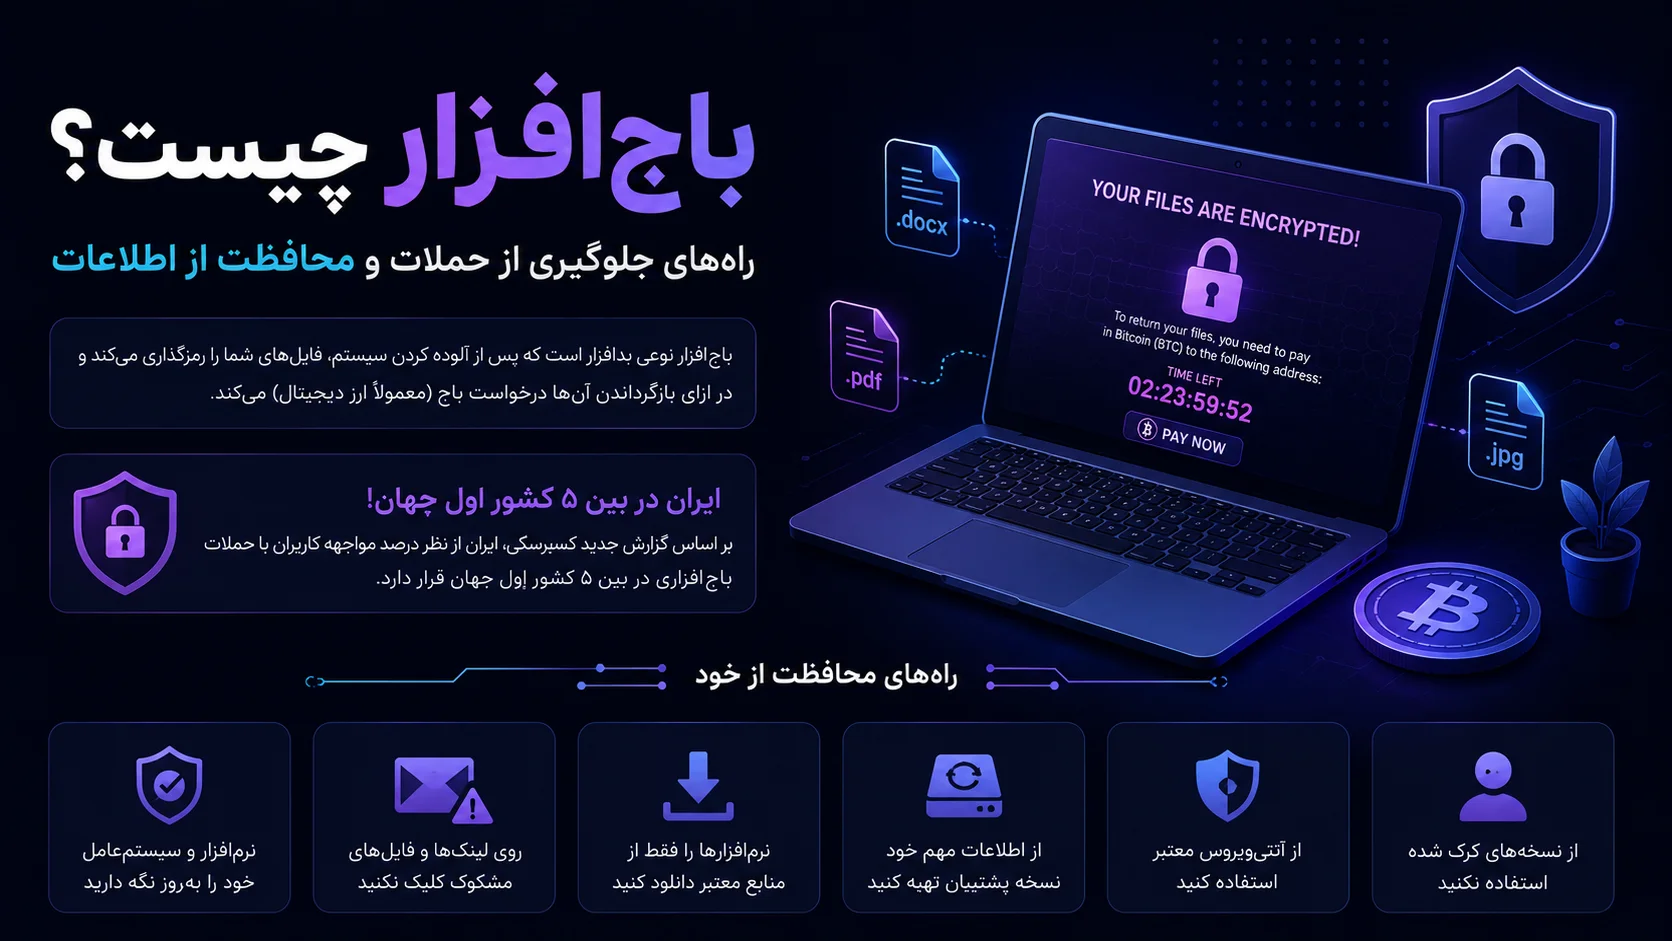
اگر برنامهای نصب کردهاید نیز بهتر است آن را حذف کرده و گوشی را با یک آنتیویروس معتبر بررسی کنید.
چند توصیه مهم برای افزایش امنیت
- همیشه آدرس سایت را خودتان تایپ کنید.
- از نصب برنامه از لینکهای ناشناس خودداری کنید.
- اطلاعات کارت بانکی را فقط در درگاههای معتبر وارد کنید.
- سیستمعامل و مرورگر خود را بهروز نگه دارید.
- برای حسابهای مهم از احراز هویت دو مرحلهای استفاده کنید.
- قبل از کلیک روی هر لینک، چند ثانیه برای بررسی آن وقت بگذارید.
جمعبندی
کلاهبرداریهای اینترنتی هر روز حرفهایتر میشوند، اما بیشتر آنها هنوز بر پایه یک اصل ساده عمل میکنند؛ فریب دادن کاربر برای کلیک روی یک لینک یا وارد کردن اطلاعات محرمانه. اگر همیشه آدرس سایت را بررسی کنید، به پیامهای فوری اعتماد نکنید و اطلاعات بانکی یا کدهای تأیید را در اختیار دیگران قرار ندهید، احتمال گرفتار شدن در حملات فیشینگ به شکل قابل توجهی کاهش پیدا میکند.
امنیت در اینترنت بیش از هر چیز به دقت کاربران بستگی دارد. تنها چند ثانیه بررسی بیشتر، میتواند از خسارتهای مالی و از دست رفتن اطلاعات شخصی جلوگیری کند.
اشتراک بگذارید
درباره نویسنده
تیم LinoTool
تیمی متخصص در ایجاد ابزارهای کارآمد و آموزش بهتر